データセンター向けのプログラマブルRoot of Trust。FIPS 140-3準拠、RT-6x4は耐量子暗号に対応
メーカー Rambus
RambusのCryptoManager RT-6xx v3 Root of Trust ファミリーは、データセンターやその他の高度なセキュリティが求められるアプリケーション向けに、設計段階から量子耐性を備えたセキュリティを提供する、FIPS 140-3準拠の完全プログラマブルなハードウェアセキュリティコアの最新版です。
デバイスおよびシステムアーキテクトは、量子コンピュータの脅威を含む、ますます多様化するセキュリティ脅威に直面しています。あらゆるアプリケーションにおいて、ハードウェアベースのRoot of Trust(信頼の根源)に基づくセキュリティ実装の必要性は不変です。
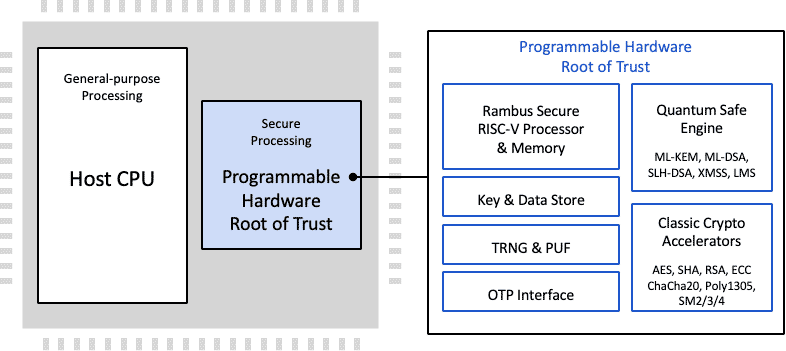
CryptoManager RT-6xx ファミリーは、最先端のサイドチャネル攻撃対策、改ざん防止技術、およびセキュリティ技術により、ハードウェアとソフトウェアの両方の攻撃から広範な保護を提供します。RT-6xx は、レベル 3 までのさまざまなセキュリティ認証をサポートしています。RT-6×4 Root of Trust は、耐量子暗号化(QSE)を追加し、データセンター資産を現在から量子時代まで保護する将来対応型のハードウェアセキュリティソリューションを提供します。
RT-6xxは、顧客が信頼された境界内で安全に実行できるセキュアで信頼性の高いアプリケーションの開発を可能にします。セキュアなアプリケーションには一意のルートとキーを割り当てることができ、独立した権限とアクセスレベルを設定可能です。
CryptoManager RT-6xx Root of Trustは、半導体への統合を目的とした隔離されたハードウェアセキュリティIPコアです。認証されたユーザーアプリケーションのセキュアな実行、改ざん検出と保護、鍵やセキュリティ資産のセキュアな保管と取り扱い、およびオプションでサイドチャネル攻撃への耐性を提供します。Root of Trustは、業界標準のインターフェースとシステムアーキテクチャと容易に統合でき、標準のハードウェア暗号化コアを組み込んでいます。暗号モジュール、キー、メモリ範囲、I/O、その他のリソースへのアクセスはハードウェアで強制されます。キーの導出や保存を含む重要な操作は、ソフトウェアからのアクセスを一切受け付けないハードウェアで実行されます。Root of Trust は、チップ内およびシステム内のセキュアな処理のための信頼できる基盤を提供するために特別に設計された、カスタム 32 ビットプロセッサをベースにしています。RT-6xx は、組み込み型 Rambus CryptoManager Hub CH-6xx コアから、その柔軟な暗号アクセラレータを継承しています。
Root of Trust は、ARM、RISC-V、x86 などの一般的なホストプロセッサアーキテクチャをすべてサポートしています。マルチスレッドのセキュアプロセッサは、顧客が開発した署名付きコードを、モノリシックスーパーバイザーとして、または権限とセキュリティ関連メタデータを含むロード可能なセキュリティアプリケーションとして実行します。Rambus が提供する標準的なセキュリティ機能が実装できるほか、キーおよびデータの提供、セキュリティプロトコル、生体認証アプリケーション、セキュアブート、セキュアファームウェアアップデートなど、顧客固有のセキュリティアプリケーションも実装できます。
ASIC・FPGA
弊社にお問い合わせください。
弊社にお問い合わせください。
フォームが表示されるまでしばらくお待ち下さい。
恐れ入りますが、しばらくお待ちいただいてもフォームが表示されない場合は、こちらまでお問い合わせください。
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。