ソフトウェア部品に関するリスクを管理するためのOSS管理&SBOM管理ツール。
Black Duck SCAのソフトウェア・コンポジション解析機能は、圧倒的な情報量でSBOM
およびレポート(通知ファイル)の生成などSDLC(ソフトウェア開発ライフサイクル)の
複数フェーズの脆弱性対策において、強力にサポートいたします。
Black Duck SCA(ブラックダックSCA)は、アプリケーションやコンテナで使用されるOSS(オープンソースソフトウェア)やサードパーティコードに起因するセキュリティ、品質、ライセンスコンプライアンスのリスクを分析するソフトウェアコンポジション分析(SCA)ツールです。世界でも有数の脆弱性情報のデータベースを保持し、複数のスキャン技術とSBOM(ソフトウェア部品表)生成機能を組み合わせて包括的に分析・管理する点に特徴があります。
Black Duck SCAは、その豊富な機能とカバレッジから業界標準のツールとも言える存在です。包括的なソフトウェア・コンポジション分析機能で、開発者に過大な負担をかけず、ソフトウェア開発ライフサイクル(SDLC)において効率的にSBOM(Software Bill of Materials)を作成したり、ライセンスコンプライアンス違反やセキュリティ上の脆弱性などに関するリスクを洗い出すことができ、OSSの安心・安全な利用とSBOMの有効活用を支援し、セキュアなソフトウェア開発をする環境を整えます。
EUのサイバーレジリエンス法(CRA)などの、昨今の法規制への対応や、クライアントからのリクエストによるSBOM管理など、セキュリティやコンプライアンスにおけるOSS管理の必要性が増していませんか?
OSSライセンス管理や脆弱性管理、SBOM生成、CRA対応、
すべてまとめて富士ソフトにおまかせください
富士ソフト × Black Duck SCA
Black Duck SCAの導入から運用支援まで富士ソフトが一括してサポート致します。
Black Duck SCAは、ソフトウェアに含まれるOSSやサードパーティ製コンポーネントを可視化し、脆弱性・ライセンス・SBOMに関するリスクを継続的に管理するSCAツールです。複数の解析手法と専門家が検証したリスク情報を組み合わせ、開発時の検出から製品リリース後の監視まで支援します。
パッケージマネージャーやマニフェストファイルの解析だけでなく、ファイルシグネチャ、依存関係、コードスニペットなど、複数の解析手法を組み合わせます。
ソースコードとして直接取り込まれたOSS、改変されたコンポーネント、推移的な依存関係など、一般的な依存関係解析だけでは把握しにくいOSSも可視化します。
・C/C++など、パッケージ管理されていないOSSにも対応
・ソースコード、コンテナ、バイナリ、ファームウェアを解析
・未申告・改変済み・部分利用されたOSSの見落としを低減
大規模なBlack Duck KnowledgeBaseと、Cybersecurity Research Centerが調査・検証した独自の脆弱性情報「Black Duck Security Advisories(BDSA)」を活用します。
影響を受けるバージョン、重大度、悪用可能性、修正版、パッチ、回避策などを確認できるため、自社製品への影響判断、対応の優先順位付け、修正方法の調査を迅速化できます。
・NVDなどの公開情報を補完する、詳細な脆弱性インテリジェンス
・影響対象バージョンを専門チームが調査・照合
・修正版・パッチ・既知の悪用・回避策まで提示
各OSSコンポーネントに適用されるライセンスを識別し、著作権表示、ライセンス文の同梱、ソースコード開示など、利用時に必要となる義務を確認できます。
使用禁止ライセンス、法務承認が必要なライセンス、未承認コンポーネントなど、組織独自のポリシーに基づく判定を自動化できます。
・ライセンス全文・属性・義務をコンポーネント単位で確認
・禁止・要承認・許可など、社内ルールに応じたポリシー設定
・製品配布時に必要なNoticeレポートの作成を効率化
検出したコンポーネント情報を基にSBOMを作成し、SPDXやCycloneDXなどの標準形式で出力できます。サプライヤーから受領したSBOMを取り込み、自社製品の構成情報と統合して管理することも可能です。
製品リリース後に新たな脆弱性が発見された場合も、保有するSBOMと照合し、影響を受ける製品やバージョンを迅速に特定できます。
・SBOMのインポート/エクスポートに対応
・自社開発・サードパーティ・カスタムコンポーネントを統合管理
・リリース後に判明した新しい脆弱性も継続的に監視
Black Duck SCAは、OSSやサードパーティ製コンポーネントの可視化、SBOMの作成・管理、脆弱性の継続監視、ライセンス管理、対応状況の記録を支援します。
EUサイバーレジリエンス法(CRA)をはじめ、FDA Section 524B、NIST SSDF、顧客・取引先からのSBOM提出要求などで必要となる、ソフトウェア構成の把握と製品ライフサイクルを通じたリスク管理に活用できます。
・SBOMによるOSS・依存コンポーネントの可視化
・開発時から製品リリース後まで脆弱性を継続的に監視
・ポリシー判定・レポートによる対応記録と監査証跡の整備
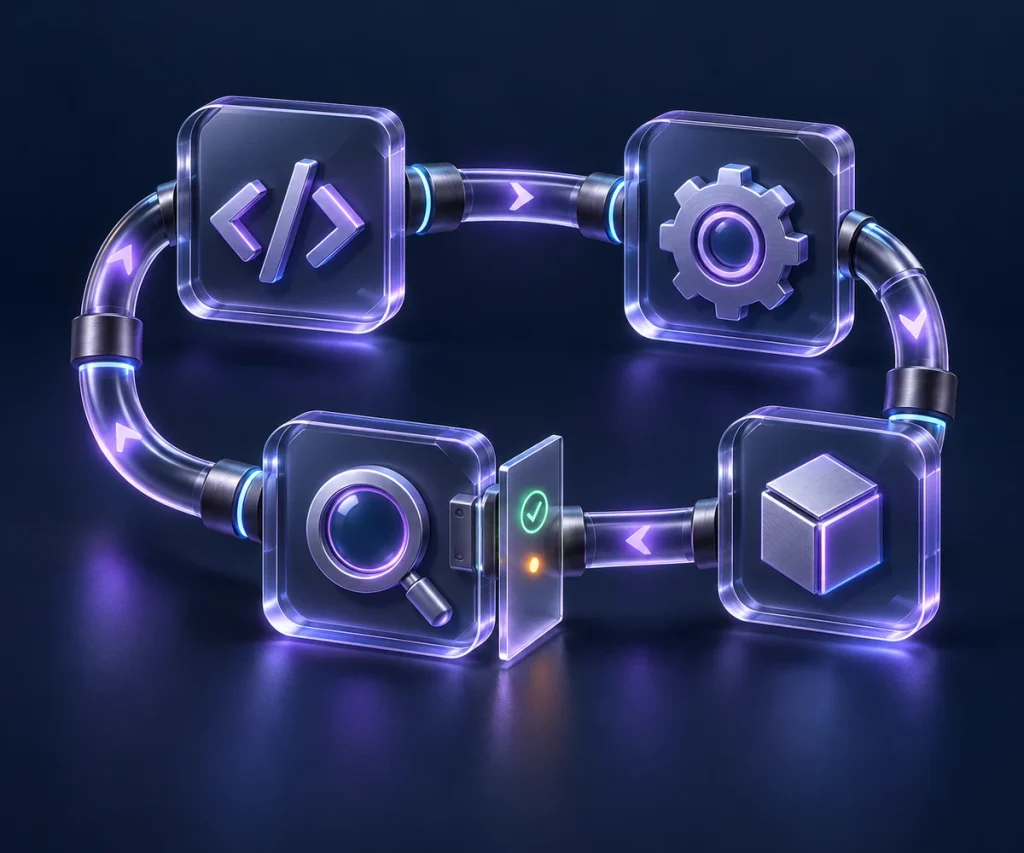
IDE、ソースコード管理、CI/CD、課題管理ツールなど、既存の開発環境と連携できます。開発の各段階でOSSを自動解析し、脆弱性やライセンスリスクを早期に発見します。
脆弱性の重大度、ライセンス、コンポーネントの承認状態などを条件にポリシーを設定し、警告、ビルド停止、通知、チケット作成などを自動化できます。
・開発者が利用するツールやワークフローにSCAを統合
・問題のあるコンポーネントの混入を早い段階で防止
・デプロイ前後を通じた継続的なOSSガバナンスを実現
Black Duck SCAは、OSSやサードパーティ製コンポーネントの検出から、脆弱性・ライセンス・SBOMの管理、開発環境との連携まで幅広い機能を備えています。ソースコードだけでなく、バイナリ、コンテナ、ファームウェアなど、さまざまな形式のソフトウェア資産を解析できます。
パッケージマネージャーやマニフェストファイルに加え、ファイルシグネチャ、依存関係、コードスニペットなどを解析します。直接依存・推移的依存、直接取り込まれたOSS、改変されたOSSなどを検出します。
検出したOSSを脆弱性情報と照合し、影響を受けるコンポーネントやバージョンを特定します。製品リリース後に新しい脆弱性が公開された場合も、既存のBOM/SBOMを基に継続的に監視できます。
検出したOSSを脆弱性情報と照合し、影響を受けるコンポーネントやバージョンを特定します。製品リリース後に新しい脆弱性が公開された場合も、既存のBOM/SBOMを基に継続的に監視できます。
解析結果からSBOMを生成し、SPDXやCycloneDXなどの標準形式で出力できます。サプライヤーから受領したSBOMをインポートし、自社製品のコンポーネント情報と統合して管理することも可能です。
ソースコードを入手できないソフトウェアについても、バイナリ、コンテナイメージ、ファームウェアなどからOSSやサードパーティ製コンポーネントを検出できます。サプライヤーから受領した納入物の調査にも活用できます。
IDE、ソースコード管理、CI/CD、課題管理ツールなどと連携できます。重大な脆弱性や禁止ライセンスを検出した場合に、警告、ビルド停止、通知、チケット作成などを自動化できます。
コンポーネントの更新状況、プロジェクト活動、コミュニティの活発さなどを確認し、古くなったOSSやメンテナンスが停滞しているOSSについて、継続利用、バージョンアップ、代替コンポーネントへの移行などの判断を支援します。
ソースコードは外部に送信されません
開発者が操作する画面。ローカル/ビルド環境でソースコードや依存物をスキャンし、ファイルやディレクトリの「署名(シグネチャ)」を作成します。
組織内に設置されるサーバ。クライアントから送られた署名を受け取り、ナレッジベースと照合して結果を取りまとめます。
CVE情報にくわえて、独自の脆弱性情報(BDSA)を元にしたOSSコンポーネント、ライセンス、既知の脆弱性を含む巨大なデータベース。
【参考】https://community.blackduck.com/s/article/Black-Duck-A-Technical-Introduction
コードベースのスキャンは、まず クライアント側(自分の環境) で行われます。スキャンが終わると、その結果が Black Duck アプリケーションを動かしている サーバー に送られ、処理されます。送信される内容は、各ファイルやディレクトリを識別するための シグネチャ(MD5やSHA1といったハッシュ値) や、パッケージ管理ファイルから得られる情報 です。ソースコードそのものは一切送られないため、コードを外部に出さずに安全にスキャンできます。
次に、このスキャンデータは Black Duck の Knowledge Base(ナレッジベース) に送られます。Knowledge Base (ナレッジベース)には、世界中の数百万件におよぶオープンソースプロジェクトの情報が蓄積されています。Black Duck は、この Knowledge Base (ナレッジベース) と照らし合わせることで、あなたのコードに含まれているオープンソースコンポーネントを特定します。
具体的な識別の仕組みは、パッケージマネージャのデータ と、シグネチャスキャナーが生成する SHA1 ハッシュ値 に基づいています。これにより、コード内にある OSS を高精度で特定し、そのライセンスや脆弱性情報を素早く把握できる仕組みになっています。
自動車・家電・産業機器など組み込み開発50年超。ソースコードのない納品バイナリの解析など、製造業特有の課題を開発者目線で理解しています。
JSTQB認定技術者によるソフトウェア第三者検証サービスと組み合わせ、CRA対応の実務(検証・報告体制の構築)までワンストップで支援します。
Black Duck社・マクニカ社との連携により、製品知識と導入技術の両面からベストな支援体制を提供します。
PoC支援/サーバー構築/運用支援/スキャン結果の解析支援まで、導入後の定着を見据えてサポートします。

Black Duck(ブラックダック)社の「Black Duck SCA」は、OSS/SBOMを統合管理し、企業の課題解決に寄与する多機能なツールです。マクニカ社は同製品群に精通した提案力・技術力と幅広いセキュリティ知見を有しています。富士ソフトは製品開発・検証で培った高度な技術と豊富な実績、製造業への深い理解と信頼を強みとしています。
現状のセキュリティ成熟度診断と、SBOM(ソフトウェア部品表)の整備からの着手を推奨します。当社が現状把握から適合計画の策定までを一貫して支援します。
可能です。既存製品の脆弱性診断・SBOM作成・改修計画の策定から、段階的に対応します。リソースや出荷スケジュールに合わせた現実的なロードマップをご提案します。
上流の脅威分析から、テスト・SBOM・規制適合・PSIRT運用まで、必要な工程のみのご依頼も可能です。フルスコープでも部分支援でも、柔軟に対応します。
SAST(Static Application Security Testing)とは、静的アプリケーションセキュリティテストの略で、ソフトウェアのソースコードやバイナリを実行せずに解析し、セキュリティ脆弱性やバグを検出するセキュリティテスト手法です。主に自社で開発したソースコード内のセキュリティ欠陥検出ものです。SASTに対応したツールとして、Coverityなどが知られており、Black Duck SCA(ブラックダックSCA)などのOSSのリスク管理を行うコンポジション解析ツールと併用して使われます。Seekerは、アプリケーション・ポートフォリオ内のすべての既知および未知のAPIを検知が可能で、CI/CD開発ワークフローにおける展開およびスケーリングも容易です。
DAST(Dynamic Application Security Testing)とは、動的アプリケーションセキュリティテストのことをいい、アプリケーションを実行した状態で外部から脆弱性を検査する手法です。実際のWebアプリやAPIに対して攻撃シナリオを模したテストを行い、SQLインジェクションやXSSなどの実行時に発生する脆弱性を検出します。ソースコードに依存せず、ブラックボックス型のセキュリティテストとして、本番環境に近い挙動を確認できるのが特徴です。DASTのツールとしては、Saas形式で提供されるContinuous Dynamicなどがあります。
SAST(静的解析)とDAST(動的解析)の長所を組み合わせた次世代のアプリケーションセキュリティテスト手法で、アプリケーションを実行しながら内部の動作(コード)と外部の振る舞い(実行時挙動)の両方をリアルタイムで解析し、脆弱性を高精度に検出する手法です。Black DuckのSeekerがインタラクティブ・アプリケーション・セキュリティ・テストソリューションとして知られています。
ファジング(Fuzzing)とは、ソフトウェアの脆弱性やバグを発見するために、意図的に異常なデータや予期しない入力(ファズ:fuzz)を大量に送り込み、ソフトウェアの挙動を監視するテスト手法で、通常Defensicsなどのツールを使って行われます。
CyRC(Cybersecurity Research Center)とは、Black Duck SCA(ブラックダックSCA)内に設置されたソフトウェアの安全性向上とセキュリティコミュニティへの貢献を目的にした研究組織です。静的解析(SAST)、構成解析(SCA)、動的解析(DAST)、ファジング、IASTなど多手法を駆使しながら、独自の手法で脆弱性を発掘し、防御策を研究しており、脆弱性に関わる調査結果を公開しています。
OpenChainはOSSコンプライアンス管理の国際規格(ISO/IEC 5230)で、組織がOSSを安全に利用するための最低限のプロセスや体制を定めています。Black Duck SCA(ブラックダックSCA)はOSS管理を実務で支援するツールであり、コードやバイナリを自動スキャンしてライセンスや脆弱性を特定し、SBOMを生成するなど、OpenChain準拠体制の実効性を担保します。つまり、OpenChainが「ルールブック」としてサプライチェーン全体の信頼を築く基盤であるのに対し、Black Duckはそのルールを現場で実践し、ライセンスリスクやセキュリティリスクを可視化・管理する「武器」として位置づけられます。
「OSS/SBOM管理ツール(Black Duck)」の資料をダウンロードいただけます。
OSS/SBOM管理ツール(Black Duck)資料をダウンロードする
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。