プロシージャ間解析
プログラム全体を対象に、複数の関数にまたがった解析が可能。
ファイルやモジュール全体にわたる複雑なコールチェーンを分析し、それを元に結果を検出・報告。
Coverityは静的解析(SAST)でバグ・脆弱性・規約違反を開発初期に検出します。
差分解析とPR/CI連携で混入を止め、統計/プロシージャ間/フルパス解析でソースコードを深く、追跡、検証します。
Coverityは、世界の開発現場で選ばれる静的解析ツール
Coverity(コベリティ)は、ソースコードを実行せずに解析を行い、バグやセキュリティ脆弱性を開発の初期段階で検出する「静的解析(SAST)ツール」です。後工程での修正コストが肥大化するのを防ぐため、コーディング段階から品質を作り込む「シフトレフト」を実現します。一般的な静的解析ツールは誤検知が多く、確認作業に工数を取られることが課題でしたが、Coverityは特許技術を含む深い解析ロジックにより、誤検知率を平均15%以下に抑える圧倒的な精度を誇ります。
さらに、数千万行におよぶ大規模なコードベースであっても数時間で解析できる高速性に特徴があります。C/C++,C#,Javaなど主要な言語に加え、多くの組み込みコンパイラやセキュリティ規格にも対応しています。Null参照やリソースリーク、デッドロックといった発見困難な重大なバグを正確に特定し、開発スピードを落とすことなく、高品質でセキュアなソフトウェア開発を支援します。これらの特長により、Coverityは世界の多くの開発現場で選ばれています。
誤検知率15%以下という圧倒的な精度と、大規模コードも短時間で処理する高速性を両立します。
特許技術を含む高度な解析ロジックにより、開発者の手を煩わせることなく、確実な品質向上とセキュア開発を実現します。
一般的な静的解析ツールでは、問題のないコードをエラーとして報告する「誤検知(False Positive)」が多く、その選別作業が開発者の大きな負担となります。Coverityは、特許技術を含む解析ロジックにより、誤検知率を平均15%以下に抑制します。修正すべき真の不具合に集中できるため、現場の工数を奪わず、開発効率を最大化します。
単純なパターンマッチングではなく、プログラム全体の文脈やデータの流れを深くシミュレーションします。
数千万行規模の巨大なコードベースであっても、実用的な時間内(数千万行の場合、数時間程度)で解析を完了できます。また、変更がくわえられた部分のみを解析する「差分解析」機能により、日々のコミットごとのチェックもスムーズに行えます。このスケーラビリティにより、世界的な大規模プロジェクトでも多数採用されています。
組み込み系からエンタープライズ系まで、幅広い開発環境に対応しています。
Coverityは、既存の開発プロセスにシームレスに統合できます。EclipseやVisual StudioなどのIDE上でコード作成中にリアルタイム解析を行う「デスクトップ解析」に加え、JenkinsやGitLab、GitHubなどのCI/CDツールを連携した自動スキャンも可能です。さらにJIRAなどのバグ管理システムへのチケット自動起票にも対応し、開発の手を止めずに品質とセキュリティを担保します。
プログラム全体を対象に、複数の関数にまたがった解析が可能。
ファイルやモジュール全体にわたる複雑なコールチェーンを分析し、それを元に結果を検出・報告。
コード上のすべての制御フローを網羅的に追跡し、すべての値やデータの流れを完全にシミュレーションすることで、リソース割り当てミス、ポインタ操作の問題、競合状態など幅広い欠陥の検出が可能。
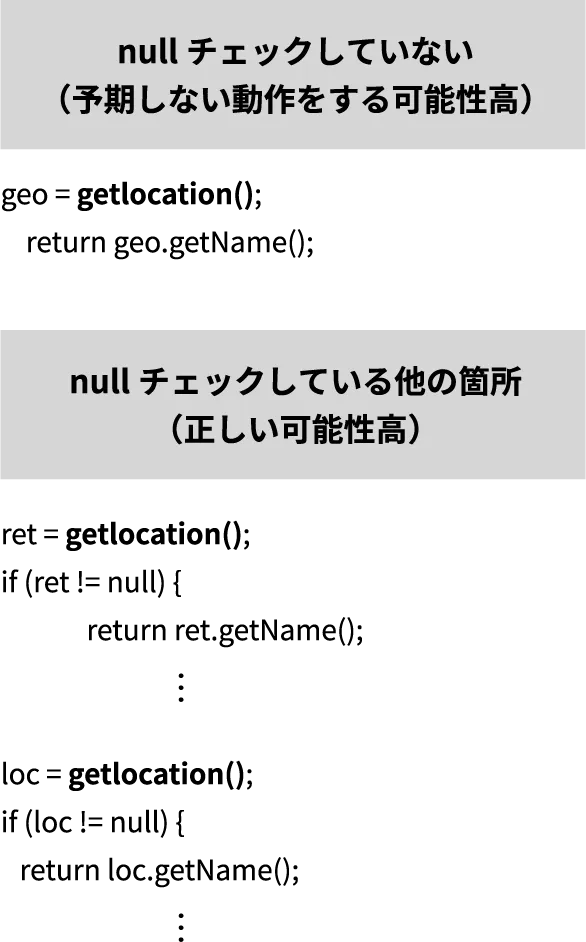
プログラム全体を眺めて開発者の意図・目的を推測し、予期しない動作を報告。
ソースコード上にコメントをオーバーレイし、特定のパスを通った際に発生した不具合情報や、呼び出し先の関数も同一画面で表示することができます。
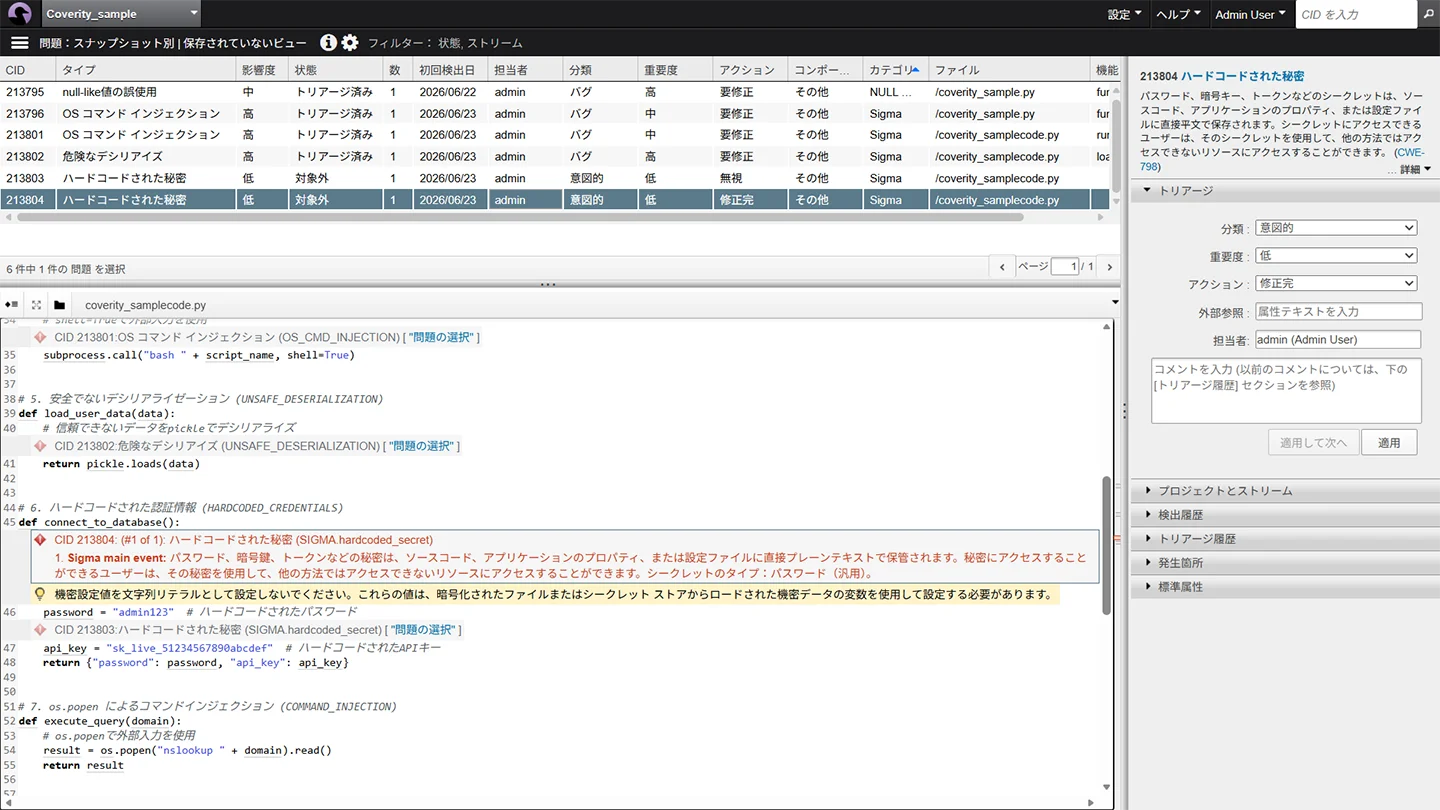
IDEやCI/CDツールと連携でき、ソースコードを実行せずに解析し、セキュリティ脆弱性や品質問題を早期に検出するなど、高度な仕組みが備わっています。
コーディング中に脆弱性やコード品質の問題を指摘。問題のあるコードがリポジトリにチェックインされるのを防ぐことができる。
GitHub、GitLab、Bitbucket などの一般的なソースコード管理システムとの統合により、新規コードや変更されたコードに存在する問題を増分スキャンで特定できる。
アプリケーション全体のスキャンにより、まだ解決されていないセキュリティまたは品質の問題を特定し、ポリシー違反が存在する場合はビルド中断することができる。
包括的な静的アプリケーション・セキュリティ・テストを定期的に実行して、アプリケーション全体の重大なセキュリティまたは品質上の欠陥を特定できる。
さらにCoverityでは、開発プロセスとインテグレーションすることで、全体の効率向上も可能です。
・ソースビューの各行のSCMユーザ、改定日付を参照。
→「宙ぶらりんの解析結果」を防止。
・ビューでフィルタリングした不具合をメールで通知。
・SCMやコンポーネントマップの担当割り当て機能と併用することで、ユーザーの自動割り当てと解析結果の自動メール配信が可能。
・修正すべきバグを既存の不具合管理システム(BTS)で一元管理。
・JIRA、Bugzilla を標準サポート。
・コミット前に自分のコードをチェック。
・使い慣れたIDE上で動作。
・中央解析※1の結果を利用して編集中のファイルを高速解析。
・コマンドラインによるデスクトップ解析も可能。
(※1)中央解析:自動化されたプロセスにおいて、定期的にソース管理システムからソースコードをチェックアウトし、Coverityでそのソースコードをビルド・解析する。Coverityの出発点のようなもの。
アプリケーションのクラッシュや予期せぬ停止を引き起こす重大な欠陥から、
サイバー攻撃の標的となるセキュリティ脆弱性、将来、技術負債になりえるケアレスミスまで、
Coverityは単純なパターンマッチングでは発見できない、コードの文脈に潜む多岐にわたる問題を網羅的に検出します。
組み込みやWebシステム、スマホアプリなど、ソフトウェア開発で使用される言語のほとんどに対応しています。
※2026年10月時点
Coverityは、金融、医療機器、自動車など、極めて高い信頼性が求められる業界でスタンダードとなる主要なガイドラインを網羅しています。
Coverityによる自動チェックを開発プロセスに組み込むことで、コンプライアンス準拠の証明にかかる膨大な工数を削減し、ソフトウェアの安全性と品質を客観的に検証することができます。
汎用的なコンパイラから、特定のマイコン・DSPに特化した専門的なコンパイラまで、業界で利用される主要なビルド環境を広範囲にサポートしています。
既存のツールチェーンやビルドプロセスを変更することなく、スムーズに静的解析を統合できます。
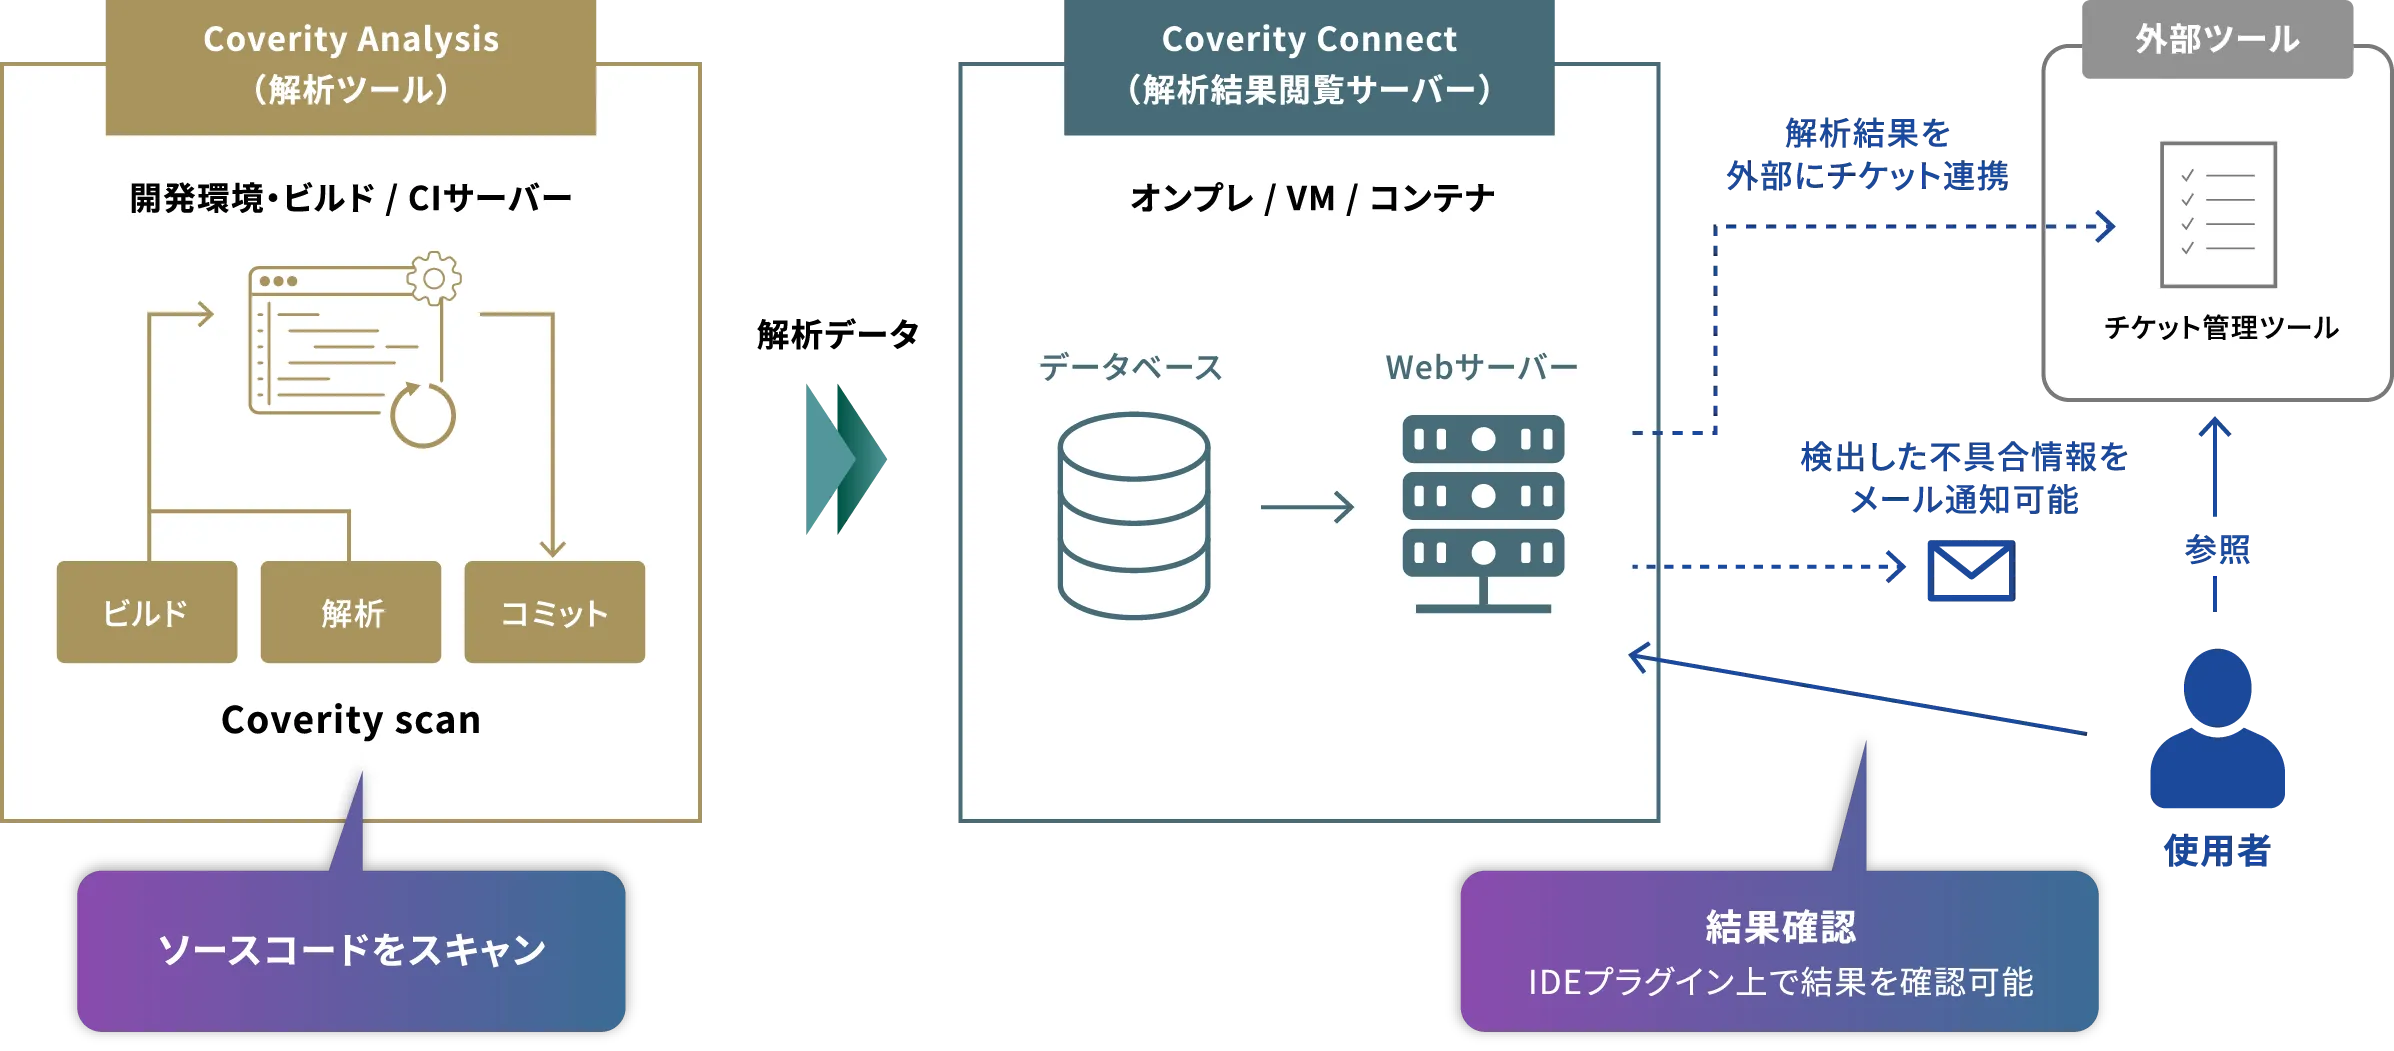
Coverityは、高速な解析を実行する「Coverity Analysis」と、結果を一元管理・可視化するWebサーバー「Coverity Connect」で構成されます。
解析データはDBに集約され、開発者はブラウザやIDEから即座にアクセス可能です。
| Coverity Analysis | クライアント側のアプリケーションです。コードを解析し、データをサーバーに送信して結果確認を行います。 |
| Coverity Connect | サーバー側のアプリケーションです。ブラウザで接続し、解析結果の確認やステータス設定などを行います。 |
最大の違いは「解析の深さ」と「精度の高さ」、「誤検知の少なさ」です。Coverityはファイルや関数を跨ぐ複雑なデータの流れを追跡(プロシージャ間解析)できるため、単純なツールでは見つけられない重大なバグを検出できます。また、誤検知が極めて少ないため、選別作業にかかる工数を大幅に削減できます。
Coverityは特許技術を含む高度な解析ロジックにより、誤検知率を平均15%以下に抑えています。
はい、できます。新しく変更した箇所を中心にチェックすることで、修正のたびに「この変更は問題ないか」を素早く確認できます。基準を決めておけば、問題が新しく見つかった場合は修正を促し、問題がなければ次の工程に進める――という形で、開発の流れの中で自動チェックを運用できます。あわせて、夜間などにソースコード全体をまとめてチェックし、残っている課題を定期的に洗い出す運用も可能です。
Null参照、デッドロック、リソースリーク、コピペミスなどの品質課題に加え、代表的な脆弱性(例:SQLi、XSS等)も静的解析で早期に洗い出す運用が可能です。
可能です。CIでの自動実行、結果の可視化、BTSへの起票・担当アサイン・通知まで連携して「直す流れ」に載せられます。
GCCやClangなどの標準的なコンパイラに加え、Green Hills、IAR、Wind River、Renesasなど、組み込み開発で使用される主要なコンパイラを幅広くサポートしています。具体的なバージョン対応についてはお問い合わせください。
はい、各規約(MISRA、AUTOSAR、CERT、OWASP Top 10等)への適合状況を可視化する機能があり、監査対応や出荷判定のエビデンスとして活用いただけます。
1年毎のサブスクリプション契約となります。使用人数やシステム規模により金額が変動するため、まずはお気軽にお問い合わせください。
システム開発はもちろん、購入していただいたツールを使って実際の静的解析作業や、ツールを導入する環境構築作業など提供できます。(有償サポートとなります。)
お困りごとを是非教えてください。
OSS管理の世界的デファクトスタンダードです。ソースコード、ファイル、コンテナ、ファームウェア内のオープンソースの依存関係を特定します。ライセンスコンプライアンス違反やセキュリティ脆弱性に関するリスクを洗い出し、OSSの安心・安全な利用とSBOMの作成・有効活用をサポートします。
詳細はこちら
未知の脅威を暴くプロトコルファジングツールです。自動車、医療機器、通信機器など、高い堅牢性が求められる組み込み開発の必需品です。
先進的なセキュリティ解析エンジンを統合した、包括的かつスマートな管理プラットフォームです。SAST・SCA・DASTが一つのプラットフォームでテストできます。
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。