医療機器ソフトウェア開発支援
最先端技術で医療機器開発を加速
富士ソフトが持つAI、IoT、セキュリティ、クラウドなどのコア技術で、医療機器メーカー様の課題解決を力強くサポートします。
IoMT(Internet of Medical Things)の取り組み
ー医療機器サイバーセキュリティ対策、IEC62304サービスのご紹介ー
IoMT( Internet of Medical Things )とは、Internet of Things(IoT:モノのインターネット)の中でも医療やヘルスケアに特化したもので、さまざまな医療機器やデバイスをインターネットでヘルスケアシステムとつなぎ、リアルタイムでの医療データ収集や解析を可能にする技術や概念のことです。
医療分野(介護・健康分野含む)は国として重点を置く分野の一つとなっており、医療コスト削減や収益性の改善などに貢献するとしてIoMTに大きな期待が寄せられています。
最近では、新型コロナ感染症が流行した影響で、オンライン診療や自己健康管理を活用する人が増えており、それにともなってIoMT製品が増加しています。医療のデジタル化の加速により、IoMTへの需要がさらに高まっていくことが予測されます。
医療機器や医療情報のサイバーセキュリティ対策、規格対応、開発の課題でお悩みではありませんか? 富士ソフトなら、これらの課題をワンストップで解決できます。 富士ソフトの豊富な知見と技術力で、貴社の医療機器開発を強力にバックアップします。お気軽にご相談ください。
富士ソフトは、IoMTの分野において、医療機器メーカーの支援に取り組んでいます。
多くの医療機器メーカーは製造業を中心に事業を展開しており、新たな技術領域への進出に課題を抱えています。
そこで富士ソフトは、医療の専門知識を活かし、法規制やガイドラインへの対応を含めたサポートを提供することで、メーカーの技術革新を支援します。
さらに、当社の高度な開発力を活かし、IoMTの分野において価値あるソリューションを提供できることが強みです。
IoMTに取り組んでいるお客様、これから取り組もうとしているお客様、興味のあるお客様にむけて、富士ソフトの取り組みをご紹介させていただきます。
医療機器・医療情報のセキュリティ対策、医療機器の開発は富士ソフトにお任せください!
最先端技術で医療機器開発を加速
富士ソフトが持つAI、IoT、セキュリティ、クラウドなどのコア技術で、医療機器メーカー様の課題解決を力強くサポートします。
JIS T 2304対応をまるごとサポート
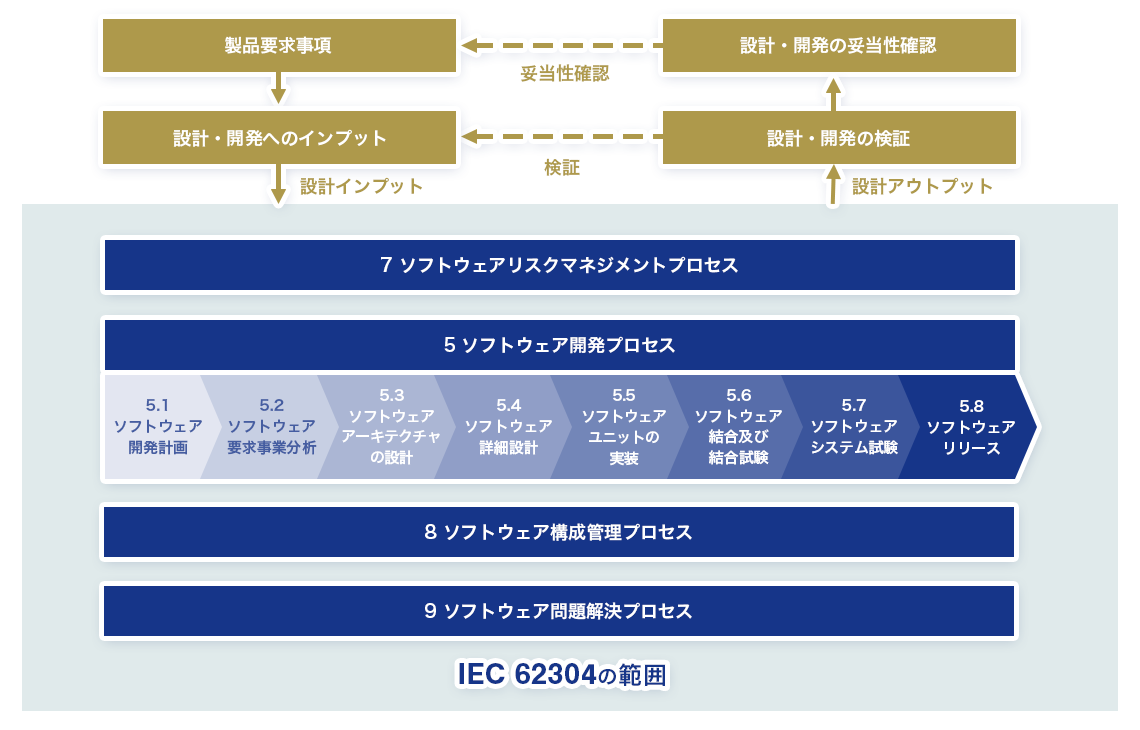
医療機器基本要件基準に適合させるためのJIS T 2304(IEC 62304)などの規格対応について、体制構築から文書作成まで、トータルでサポートします。
JIS T 81001-5-1対応をワンストップで
JIS T 81001-5-1のセキュリティ要求事項に適合するためのリスク分析・脆弱性診断から文書作成まで、トータルでサポートします。
医療情報システムのセキュリティ対策を万全サポート
医療情報システムを3省2ガイドラインに対応させるためのリスクマネジメントや文書作成まで、ガイドライン対応を全面サポートします。
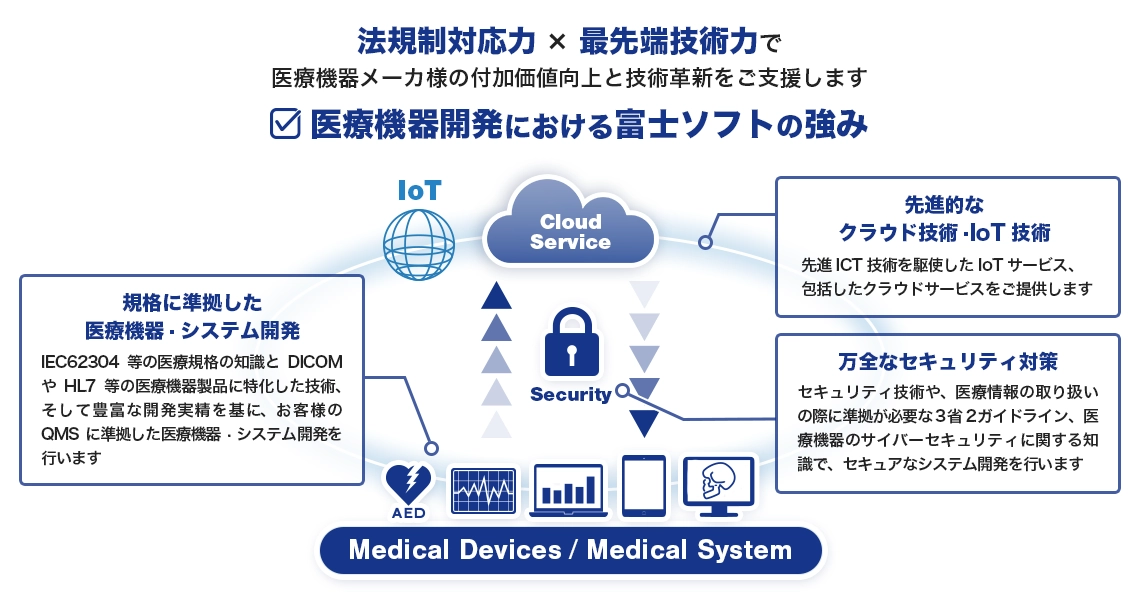
IEC62304規格で要求されるリスクマネジメントファイルを含むすべての文書の調査、ならびにソフトウェア安全性クラスに要求されるプロセス、アクティビティ、およびタスクのアセスメントを検査することを総合評価して、IEC62304の適合性が判断されます。
富士ソフトでは、多数の各種医療機器・システムの開発実績にて培ったノウハウを基に、お客様のQMSに沿った開発支援を行っております。
また、QMS作成サポートやコンサルティング等のご支援を行うことも可能です。
「医療規格対応といわれてもどのように対応すればいいのかわからない」
「社内のQMSを医療規格に対応させたい」
「開発の人手が不足している」
など、開発のご支援・ご提案から医療規格対応までオールインワンでサポートいたします。
サイバーセキュリティの確保は医療機器の基本要件基準です!
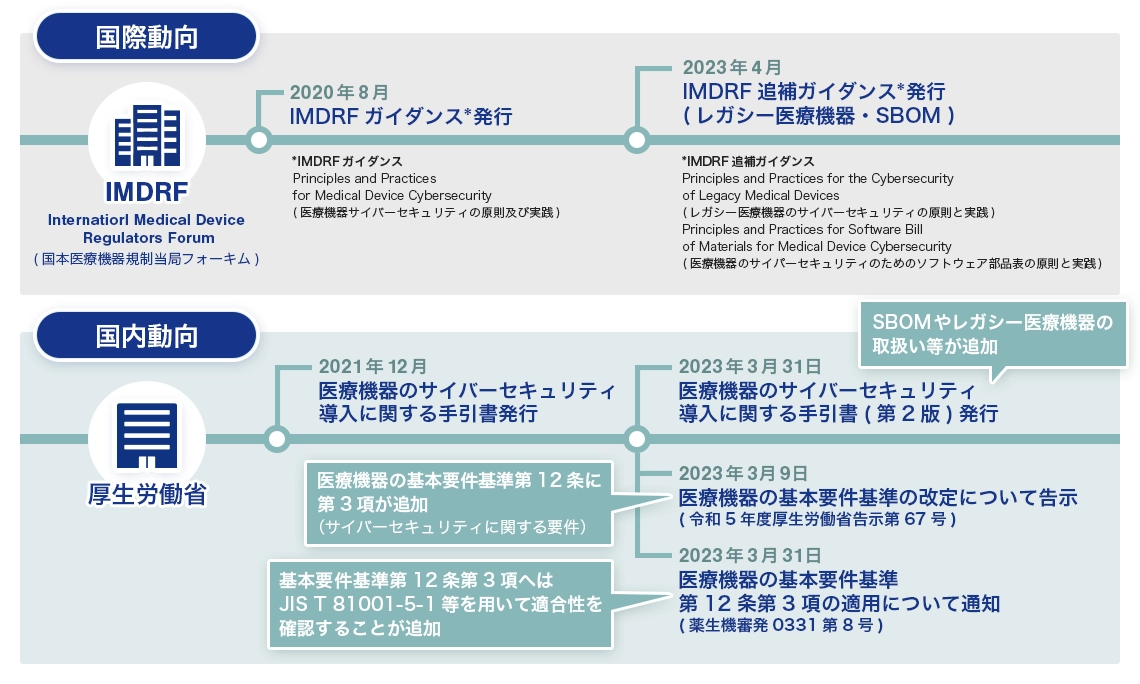
2023年4月1日、医療機器の基本要件基準が改正され、サイバーセキュリティを確保するための要件が追加されました。
これにより、承認(認証・届出)を受ける医療機器は、JIS T 81001-5-1に従った設計及び製造(医療機器のライフサイクル全体を通じてサイバーセキュリティを確保する)が求められることとなりました。
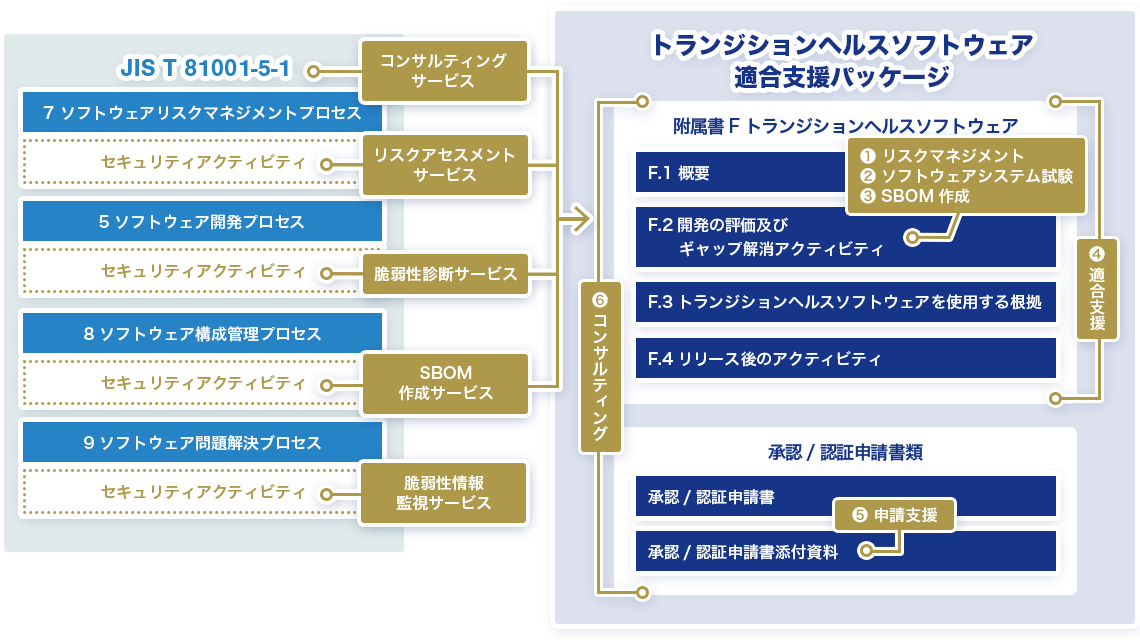
基本要件基準改正前に製造・販売された医療機器(トランジションヘルスソフトウェアという)についても、サイバーセキュリティの確保が必要です。
トランジションヘルスソフトウェアに該当する医療機器の場合、JIS T 81001-5-1の附属書Fへの適合が必要となります。
「3省2ガイドライン」に準拠した対策が必要です!
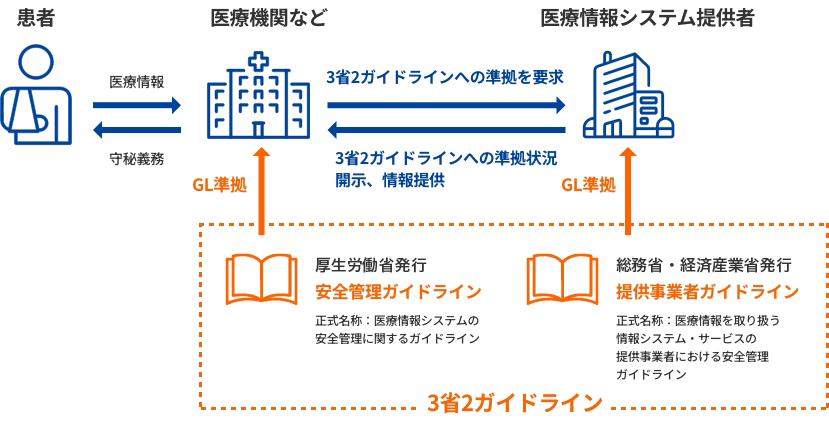
3省2ガイドラインとは、医療情報の安全な取り扱いを目的として、厚生労働省・経済産業省・総務省の3省から発行されたガイドラインの総称です。
医療情報を取り扱うIoMTでは、3省2ガイドラインに準拠したセキュリティ対策が求められます。
医療機関等を対象に、医療情報システムの安全管理やe-文書法への適切な対応を行うため、技術的及び運用管理上の観点から所要の対策を示したガイドライン。
医療情報システム等を提供する事業者を対象に、医療情報の安全管理に関する義務や責任、リスクマネジメントプロセスの定義、制度上の要求事項等を示したガイドライン。
医療機関等より「MDS/SDS」の提出が要請されます!
2023年6月以降の医療機関等への立入検査の項目に、「サイバーセキュリティの確保」が追加されました。
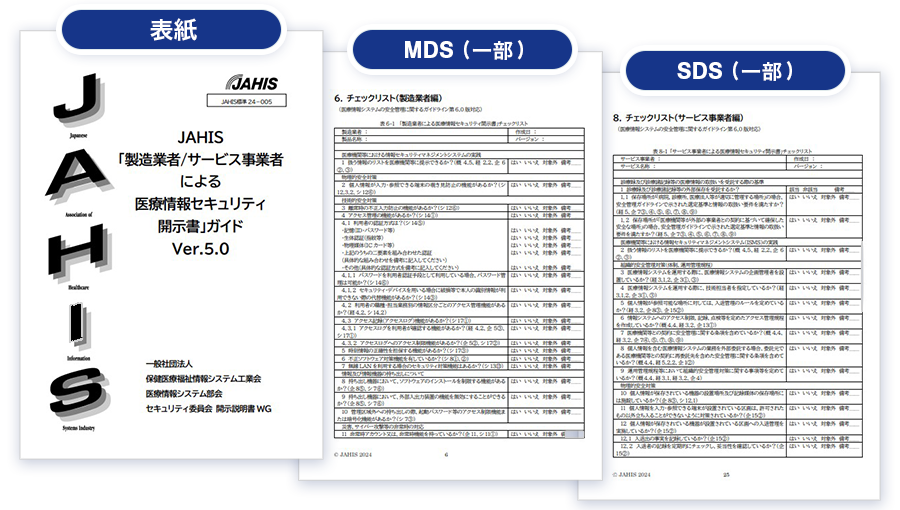
立入検査で医療機関等が提出する「サイバーセキュリティ対策チェックリスト」の項目を実施するにあたり、システムベンダーは「製造業者/サービス事業者による医療情報セキュリティ開示書(MDS/SDS)」を医療機関等へ提出する必要があります。
こちらは2023(R5)年度中に実施すべき事項とされているため、既に提出の要請をうけている事業者様もいらっしゃるのではないでしょうか?
富士ソフトでは、 MDS/SDS作成支援サービスをご提供しております。
まずはお気軽にご相談ください!!
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。