MDS/SDSの作成で困っていませんか?
2023年6月以降の医療機関等への立入検査の項目に、「サイバーセキュリティの確保」が追加されました。
立入検査で医療機関等が提出する「サイバーセキュリティ対策チェックリスト」の項目を実施するにあたり、システムベンダーは「製造業者/サービス事業者による医療情報セキュリティ開示書(MDS/SDS)」を医療機関等へ提出する必要があります。
「製造業者/サービス事業者による医療情報セキュリティ開示書(MDS/SDS)」とは、各製造業者/サービス事業者の医療情報システムのセキュリティ機能に関する説明の標準的記載方法(書式)を、一般社団法人保健医療福祉情報システム工業会(JAHIS)および一般社団法人日本画像医療システム工業(JIRA)で定めた文書です。
本文書の項目は「3省2ガイドライン」に含まれる「医療情報システムの安全管理に関するガイドライン」に基づいた内容となっているため、医療機関等で使用している情報機器・システム・サービスの「医療情報システムの安全管理に関するガイドライン」に対する準拠性を確認することができます。
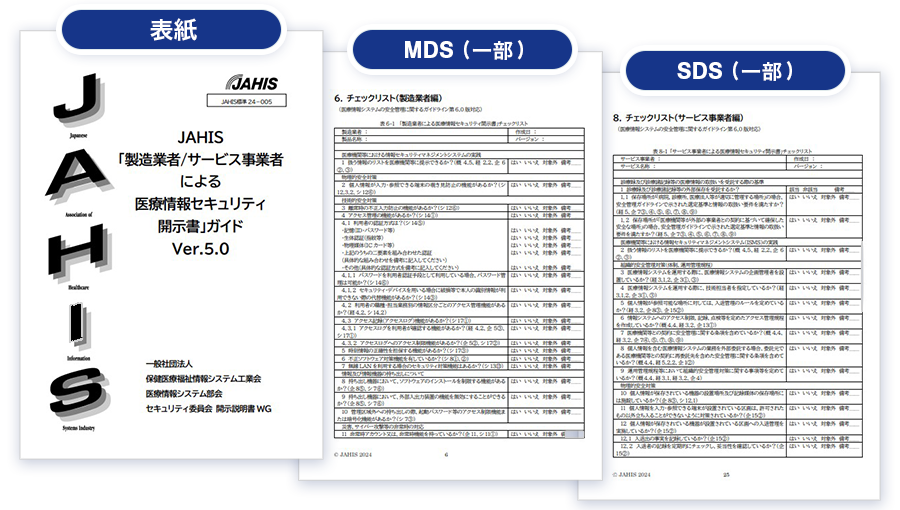
各システムベンダーは、文書内の「MDS/SDSチェックリスト」を用いて、医療情報システム・サービス等のセキュリティ対応状況を医療機関等に開示することが求められています。
JAHIS標準24-005 JAHIS「製造業者/サービス事業者による医療情報セキュリティ開示書」ガイド Ver.5.0
富士ソフトでは、「MDS/SDS作成支援サービス」を展開しております。 「MDS/SDS」の作成でお困りのシステムベンダーの方等、 まずはお気軽にご相談ください。
近年、医療機関を標的としたサイバー攻撃が増加しています。
医療機関がサイバー攻撃を受けた場合、病院業務の停止や医療情報の窃取、金銭の要求等が行われる可能性があり、医療機器に至っては、死亡事故へとつながる危険性も考えられるため、セキュリティ対策は喫緊の課題となっています。
こうした状況を受けて、政府としてもサイバー攻撃に備えた取組みを進めています。
2023年3月10日に厚生労働省から「医療法施行規則の一部を改正する省令」(令和5念厚生労働省例第20号。以下、改正省令)が公布され、2023年4月から施行されることが通知されました。
これにより、医療機関ではサイバーセキュリティの確保について必要な措置を講じることが義務付けられ、留意事項として「最新の『医療情報システムの安全管理に関するガイドライン』を参照の上、サイバー攻撃への対策を含めセキュリティ全般について適切な対応を行うこと」が示されました。
医療情報システムを提供する事業者としても、こうした状況を踏まえて、これまで以上にセキュリティ対策を強化することが求められています。
医療法第25条第1項の規定に基づく立入検査要綱(令和5年6月)「サイバーセキュリティの確保」部分抜粋
Ⅲ第2表(検査表)作成要領
第2表検査表
[2管理]2-19 サイバーセキュリティの確保
Ⅳ検査基準
項目:2-19 サイバーセキュリティの確保
根拠法:則14条の2
摘要:サイバーセキュリティを確保するために必要な措置を講じているか。
備考:
必要な措置については、「医療情報システムの安全管理に関するガイドライン第6.0版」を参照上記ガイドラインのうち、医療機関において優先的に取り組むべき事項として、「『医療機関におけるサイバーセキュリティ対策チェックリスト』及び『医療機関におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・事業者向け~』について」(令和5年6月9日医政参発0609第1号)で示す、「医療機関におけるサイバーセキュリティ対策チェックリスト」に必要な事項が記入されていることを確認すること。特に、上記チェックリストにおいて医療機関に求める項目のうち、インシデント発生時の連絡体制図については、連絡体制図の提示を求めることにより、その有無を確認すること。
医療法第25条第1項の規定に基づく立入検査要綱の一部改正について(医政発0619第6号令和5年6月19日)
医療機関におけるサイバーセキュリティ対策チェックリスト(令和7年版)一部抜粋
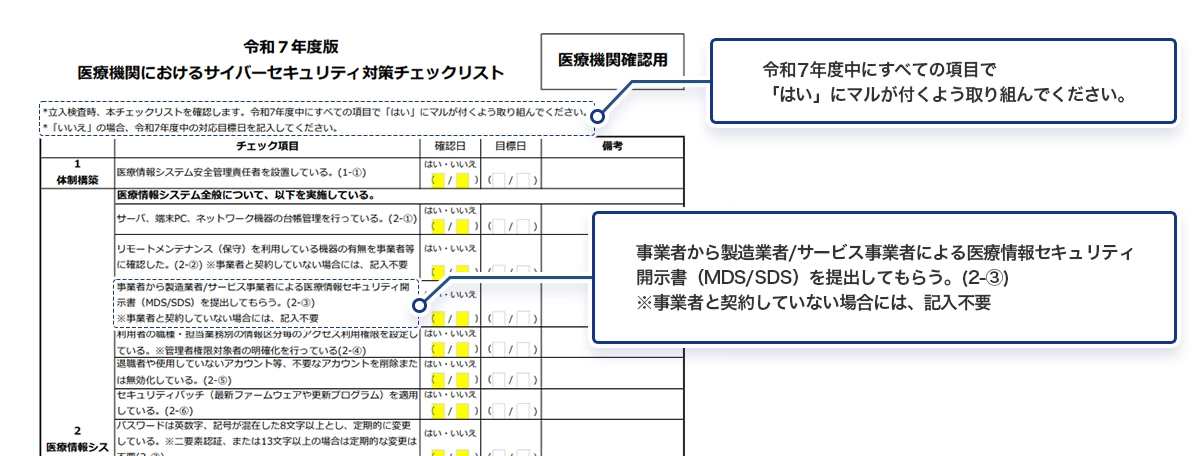
医療機関におけるサイバーセキュリティ対策チェックリスト(令和7年版)
医療機関におけるサイバーセキュリティ対策チェックリストマニュアル~医療機関・事業者向け~(令和7年版)
MDS/SDSチェックリストの構成や当社サンプルの解説を行います。
お客様にMDS/SDSチェックリストにチェックをいただくためのサポートを行います。
完成したMDS/SDSチェックリストの妥当性を評価します。
「MDS/SDS」や「医療情報システムの安全管理に関するガイドライン」に精通した専門家によるコンサルティングサービスをご提供いたします。まずはお気軽にご相談ください。
「MDS/SDSチェックリスト」に適切なセキュリティ対応状況の記入を行うためのサンプルをご用意しております。各チェック項目に対して何を対応しなければならないのかといった独自の解説や具体例をご用意しております。
「MDS/SDS」の作成と併せて「3省2ガイドライン」に対応することで、より効果的にセキュリティ対応することが可能です。
「MDS/SDS」で整備が求められる「運用管理規程」や「サービスレベル合意書」等の文書について、「3省2ガイドライン」に準拠し作成することが可能です。
「3省2ガイドライン」に則ったリスクマネジメントを実施することで、「MDS/SDS」が求めるセキュリティ対策を網羅することができます。
「3省2ガイドライン」に対応することで、「MDS/SDS」が求めるセキュリティはもちろん、より広い範囲で医療情報システムのセキュリティを確保することができます。
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。