2023年4月1日、医療機器の基本要件基準が改正され、サイバーセキュリティを確保するための要件が追加されました。医療機器メーカーにおいては、2024年3月31日までに医療機器のサイバーセキュリティ規格(JIS T 81001-5-1)への適合をもって、サイバーセキュリティ対策を行うことが必要となりました。
また、この要件は今後新たに開発する医療機器だけではなく、販売済みの医療機器にも適用されます。セキュリティ対策が必要な多くの医療機器は、販売済みの医療機器であり、JIS T 81001-5-1が求める「附属書F(トランジションヘルスソフトウェア)」への適合が必要となります。
トランジションヘルスソフトウェアとは、JIS T 81001-5-1の発行前にリリースされたヘルスソフトウェアであり、JIS T 81001-5-1の要求事項(箇条4~箇条9に規定)に従わずに開発されたヘルスソフトウェアを指します。
2023年4月1日より、医療機器の基本要件基準第12条第3項によってサイバーセキュリティの確保が規制化されましたが、これは、今後新たに承認・認証・届出が行われる医療機器だけではなく、既に販売済みの医療機器にも対応が必要となるものです。
具体的には、JIS T 81001-5-1の「附属書F トランジションヘルスソフトウェア」への適合が必要となります。
トランジションヘルスソフトウェアに該当する医療機器の場合、JIS T 81001-5-1の附属書Fへの適合が必要となります。
附属書Fには、トランジションヘルスソフトウェアのセキュリティを改善するためのリスクマネジメントやセキュリティ要件の定義、セキュリティテストなど、多数の要求事項が規定されています。
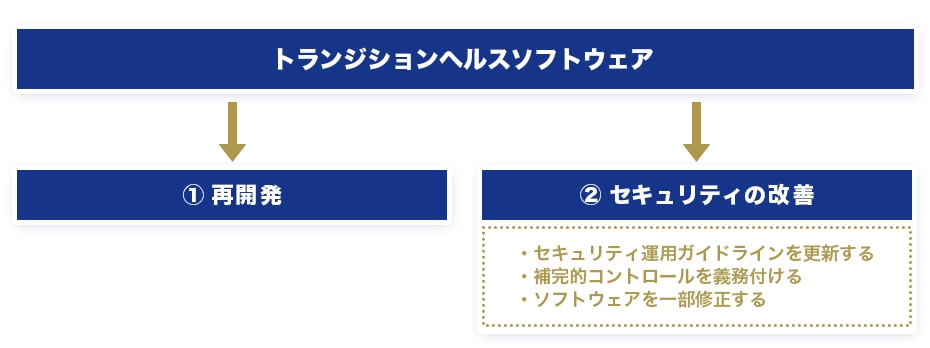
医療機器メーカーが附属書Fに適合するためには、大きく以下の2つの方法があります。
①JIS T 81001-5-1に全面的に従い、ソフトウェアを再開発する。
②JIS T 81001-5-1の附属書Fに従い、セキュリティを改善する。セキュリティの改善には、以下の方法があります。
富士ソフトでは、附属書F トランジションヘルスソフトウェアへの 適合を全面的にサポートします。
富士ソフトでは、「医療機器サイバーセキュリティ支援サービス(JIS T 81001-5-1)を従来より展開しておりますが、
この度、JIS T 81001-5-1に規定されている「附属書F トランジションヘルスソフトウェア」への適合を、従来のサービスと組み合わせることでパッケージ化いたしました。
リスクマネジメントやソフトウェア試験といった設計開発支援に加え、トランジションヘルスソフトウェアへの適合対応をいたします。
トランジションヘルスソフトウェアへの対応にお困りでしたら、まずはお気軽にご相談ください。
医療機器に対する脅威モデリングを行い、脅威の洗い出しや脆弱性、被害の評価、セキュリティ対策の検討を行います。
脅威モデリングの結果を基に、ISO 14971のスキームに基づくリスク評価を行います。
ソフトウェアシステム試験で要求される「脆弱性試験」及び「侵入試験」について、規格に適合する形で試験メニューをご提示し、これに従った試験を行います。
試験結果は規格への適合状況も含め、脆弱性診断結果報告書として整理します。
ソースコードからのコンポーネント抽出に加え、イントールマニュアル等の文書をインプットとすることで、抽出漏れのないSBOMを作成します。
フォーマットはSPDXに加え、医療機関等への提出を見据え視認性に優れたExcel形式でもご提出します。
医療機器が附属書F トランジションヘルスソフトウェアに適合していることを示すための、適合宣言文書の作成を行います。
当社が提供するひな形をもとに、附属書Fの各要求事項に対する当該製品の適合状況を取りまとめ、適合宣言文書として整理します。
附属書F トランジションヘルスソフトウェアに適合した医療機器の承認/認証申請資料の作成を支援します。
当該製品の附属書Fへの適合を示す各種文書(適合宣言文書やリスクマネジメントファイルなど)を取りまとめ、サイバーセキュリティ部分の申請資料を作成します。
トランジションヘルスソフトウェアに適合するためのコンサルティングや手順書のひな形提供を行います。JIS T 81001-5-1全体のコンサルティングも可能です。
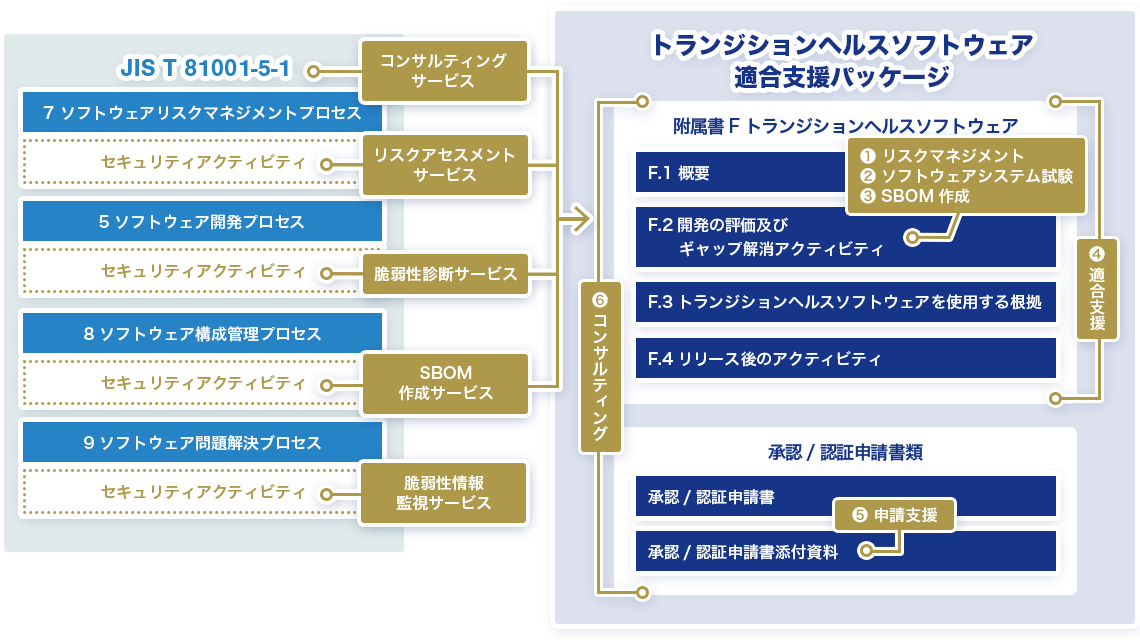
リスクマネジメントやソフトウェアシステム試験、SBOMの作成といった設計開発支援に加え、附属書Fに対応していることを示す適合宣言報告書の作成まで、全面的なご支援が可能です。
お客様の状況やセキュリティ対策の状況、医療機器が持つインターフェースの種類等に応じて、適切な作業範囲や対応粒度によるご支援が可能です。
JIS T 81001-5-1に精通した専門家によるコンサルティングを通じて、規格の理解をしながら附属書Fへの対応を進めることが可能です。
トランジションヘルスソフトウェアに対する脆弱性診断サービス等を組み合わせたサイバーセキュリティ対策から、附属書Fへの適合宣言文書の作成まで、附属書Fへの適合をトータルで支援するパッケージです。
| タスク | Large | Medium | Small | 内容 |
|---|---|---|---|---|
| 手順書(QMS)作成 | 〇 | ー | ー | 「附属書F トランジションヘルスソフトウェア」に適合するための手順書のひな形提供や、これを基にしたお客様の手順書の改定支援を行います。 |
| 適合宣言文書作成 | 〇 | 〇 | ー | 「附属書F トランジションヘルスソフトウェア」への適合宣言を文書化します。 |
| ソフトウェアアイテムの特定·分類 | 〇 | 〇 | ー | JIS T81001-5-1を適用する製品または製品の一部(ソフトウェアアイテム)を特定し、「保守対象ソフトウェア」、「サポート対象ソフトウェア」、「要求仕様対象ソフトウェア」に分類します。 |
| リスクマネジメント | 〇 | 〇 | 〇 | リスクマネジメントプロセスに従い、脅威モデリングを通じたリスクアセスメント、リスクコントロール手段の検討を行います。 |
| ソフトウェアシステム試験 | 〇 | 〇 | 〇 | ソフトウェアシステム試験のうち、脆弱性試験と侵入試験を行い、脆弱性情報をレポートします。 |
| ソフトウェアバージョン·継続使用の根拠 | 〇 | 〇 | ー | トランジションヘルスソフトウェアのバージョンを、トランジションヘルスソフトウェアの継続使用の根拠とともに文書化します。 |
| 箇条6~9への移行計画の策定 | 〇 | 〇 | ー | トランジションヘルスソフトウェアをJIS T81001-5-1の箇条6~9に適合させるための移行計画を策定します。 |
| 更新しないコンポーネントの文書化 | 〇 | 〇 | ー | アップグレードすることが適切ではないコンポーネントについて、継続使用の根拠とともに文書化します。 |
| SBOM作成 | 〇 | 〇 | ー | 箇条6~9の実施において必要となる、箇条8に適合するためのSBOMの作成を行います。 |
| 承認/認証申請資料の作成 | 〇 | ー | ー | 承認/認証申請資料のうち、トランジションヘルスソフトウェアに関連する資料の作成を行います。 |
Largeの場合、手順書(QMS)の作成から承認・認証申請資料の作成まで、すべて対応可能です。
Mediumの場合、適合宣言文書の作成からSBOM作成まで対応いたします。
Smallの場合、リスクマネジメントからソフトウェアシステム試験まで対応いたします。
お客様のご状況に応じて、最適なパッケージ内容をご提案いたします。
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。