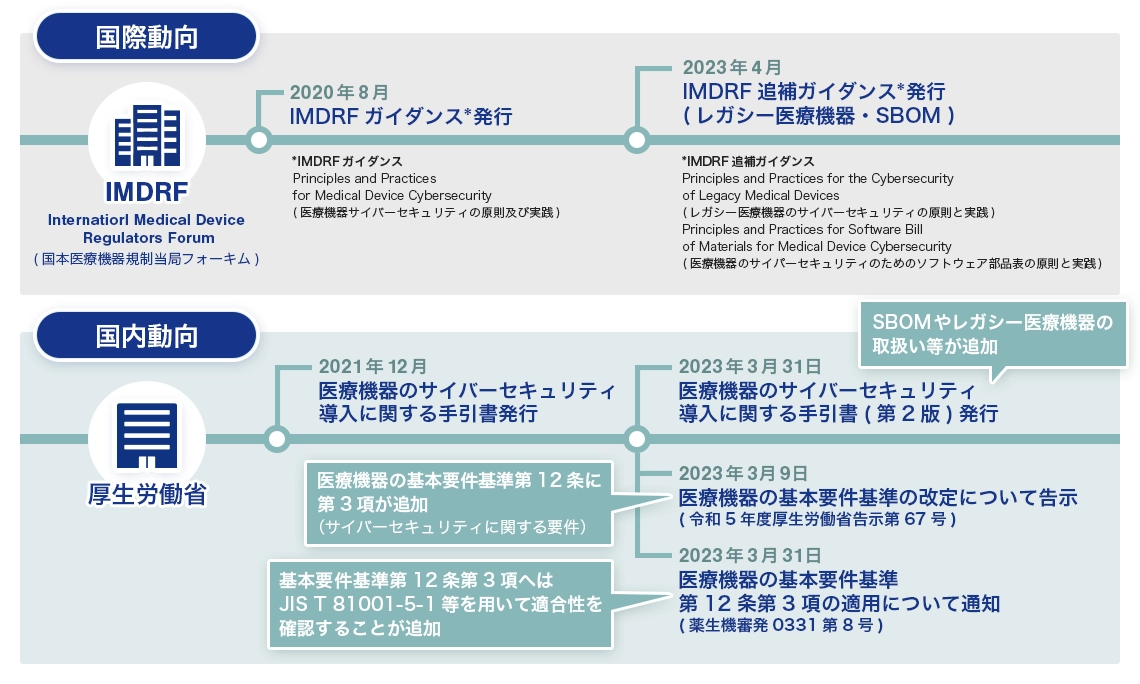
2023年3月9日、医療機器の基本要件基準(第12条第3項)が改正され、サイバーセキュリティに関する要件が追加されました。
今後は新製品だけでなく、既存の医療機器についても、ライフサイクル全体でサイバーセキュリティを確保する設計・管理が求められます。
2023年3月9日、医療機器の基本要件基準(第12条第3項)が改正され、サイバーセキュリティに関する要件が新たに追加されました。
この改正は2023年4月1日より適用され、サイバーリスクが懸念される医療機器については、1年間の経過措置期間を経て、2024年4月1日から完全適用となります。
今後、新たに承認(認証・届出)を受ける医療機器だけでなく、すでに販売・承認されている医療機器においても、ライフサイクル全体を通じてサイバーセキュリティを確保する設計・管理が求められます。
これにより、販売済み機器に対しても、必要に応じてソフトウェアの更新やセキュリティ対策の強化が求められます。
医薬品、医療機器等の品質、有効性及び安全性の確保等に関する法律第四十一条第三項の規定に基づき厚生労働大臣が定める医療機器の基準(医療機器の基本要件基準)
第十二条
3(新設)
プログラムを用いた医療機器のうち、他の機器及びネットワーク等と接続して使用する医療機器又は外部からの不正アクセス及び攻撃アクセス等が想定される医療機器については、当該医療機器における動作環境及びネットワークの使用環境等を踏まえて適切な要件を特定し、当該医療機器の機能に支障が生じる又は安全性の懸念が生じるサイバーセキュリティに係る危険性を特定及び評価するとともに、当該危険性が低減する管理が行われていなければならない。また、当該医療機器は、当該医療機器のライフサイクルの全てにおいて、サイバーセキュリティを確保するための計画に基づいて設計及び製造されていなければならない。
医療機器の基本要件基準第12条第3項が求める「サイバーセキュリティの確保」に適合するためのJIS規格
医療機器のサイバーセキュリティ対策については、これまでも必要な対策を行うよう厚労省より周知が行われてきました。
世界的に増加する医療機器へのサイバー攻撃に対し、IMDRF(International Medical Device Regulators Forum:国際医療機器規制当局フォーラム)は、医療機器のサイバーセキュリティ確保の重要性や各国のサイバーセキュリティ対策の実情等を踏まえ、国際的な調和を図ることを目的とした「医療機器サイバーセキュリティの原則及び実践(通称:IMDRFガイダンス)」を発行しました。
このガイダンスを日本でも導入することとなり、今回の医療機器の基本要件基準の改正へとつながりました。
*医療機器の基本要件基準第 12 条第3項の適用について(薬生機審発0331第8号令和5年3月31日)
医療機器の基本要件基準第12条第3項が求める「サイバーセキュリティの確保」に適合するためのJIS規格
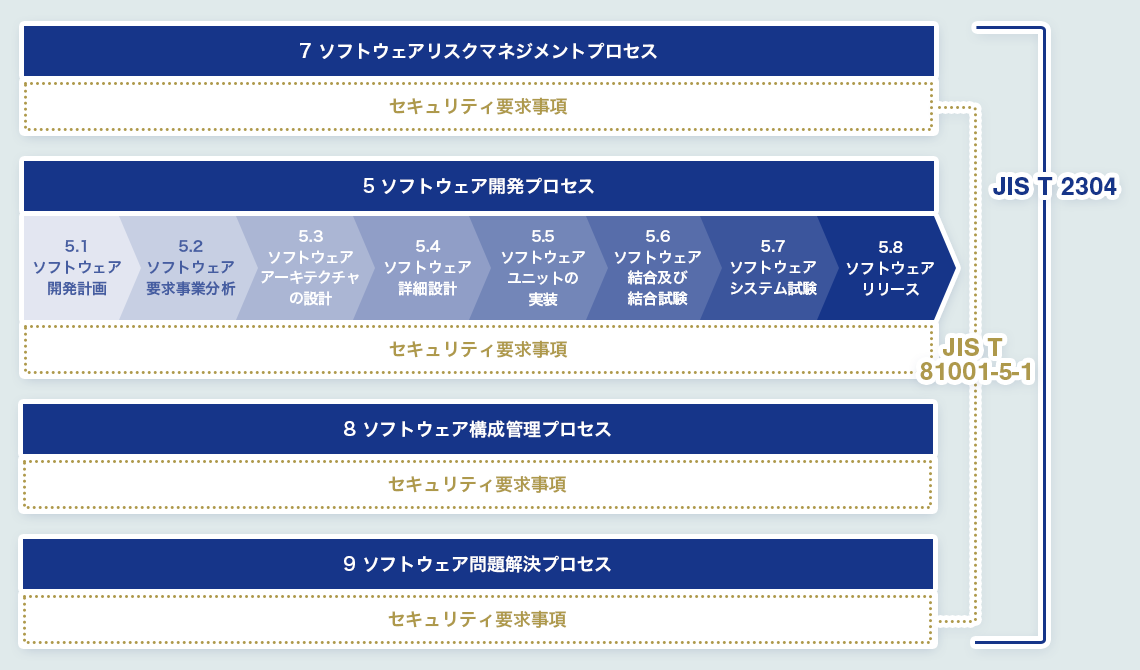
JIS T 81001-5-1(ヘルスソフトウェア及びヘルスIT システムの安全,有効性及びセキュリティ-第5-1 部:セキュリティ-製品ライフサイクルにおけるアクティビティ)は、医療機器を含むヘルスソフトウェアについて、製品ライフサイクル全体にわたって実施すべきサイバーセキュリティ活動を規定したJIS規格です。JIS T 2304のソフトウェアライフライクルプロセスに追加すべきセキュリティに関する要求事項が規定されています。
富士ソフトでは、手引書及びJIS T 81001-5-1に準拠した サイバーセキュリティ対策を支援するための各種サービスを展開しております。
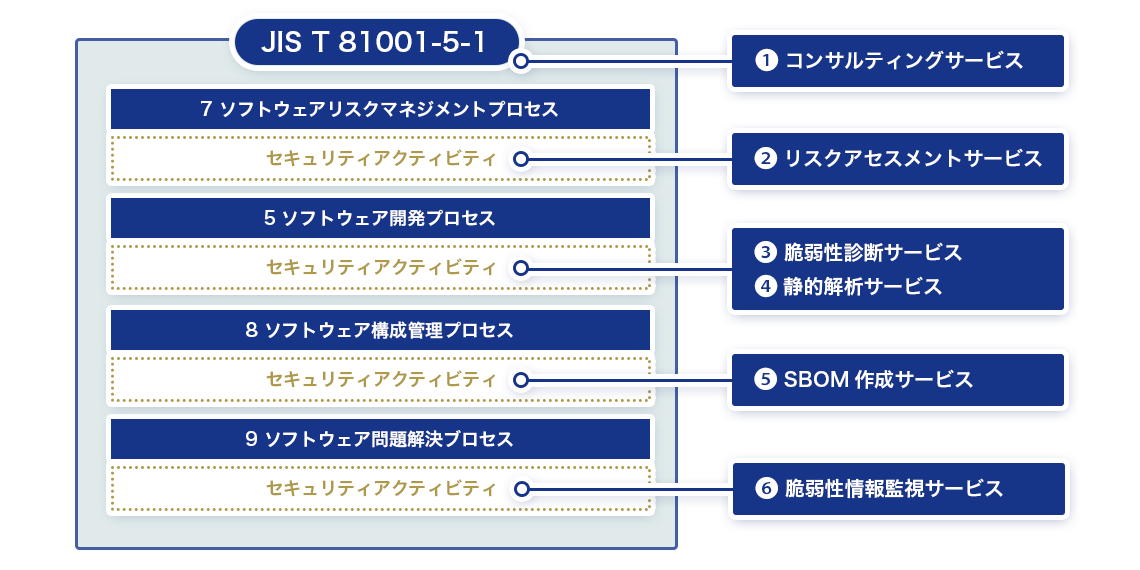
JIS T 81001-5-1に準拠したQMSの構築や、規格に適合するための設計開発文書の作成支援、規格の内容解説や教育等のコンサルティングを行います。
リスクマネジメントプロセスに基づき、サイバーセキュリティに関するリスクアセスメントを行います。
医療機器の構成要素を明確にモデリングを行い、既知の脅威や脆弱性、脅威エージェント、攻撃手法、影響などをもとに、サイバーセキュリティ対策の検討を行います。
構成モデリングの結果を踏まえ、ISO 14971を準用した形によりリスク評価を行います。
脆弱性診断や侵入試験を行います。
ソフトウェアシステムに存在する脆弱性や設定不備を明らかにするために、情報セキュリティのスペシャリストが自動及び手動による診断を実施し、これに基づいた対策支援を行います。
また、対象システムに対する侵入試験も含め、脆弱性診断計画書に基づいてご提供します。
セキュリティに対応したツールによる静的コード解析を行います。
ソースコードに対して、豊富な脆弱性パターンをカバーしたツールを用いて静的コード解析を行い、検出した脆弱性や修正方針を記載したレポートを提供します。
脆弱性の内容や修正方針を具体的に記載し、修正方法までを整理したレポートをご提出します。
SBOM(ソフトウェア部品表)の作成を行います。
ソースコードからのコンポーネント抽出に加え、インベントリデータをSBOM形式の文書をインポートすることで、担当者様が用意したSBOMを作成します。
フォーマットはSPDXに加え、医療機器メーカーで広く用いられているExcel形式でもご提出します。
医療機器の脆弱性を定期監視し、通知します。
SBOMですでに明確となっているコンポーネントを対象に、脆弱性情報を定期的に収集し、お客様にご提供するサービスです。
通知内容としては、影響範囲、対策方法、ベンダ対応状況、CVSS値などを含めた形で分かりやすくご報告いたします(月の上限件数あり)。
| Component Name | Supplier | Version | UID | Relationship | Author | Timestamp |
|---|---|---|---|---|---|---|
| Application | Acme | 1.1 | 234 | Primary | Acme | 2025/1/1 |
| ─ Browser | Bob | 2.1 | 334 | Included in | Bob | 2025/1/1 |
| ── Compression Engine | Bingo | 3.1 | 434 | Included in | Acme | 2025/1/1 |
| ─ Buffer | Bingo | 2.2 | 534 | Included in | Acme | 2025/1/1 |
サイバーセキュリティ対策をこれから始める企業様に向けたQMSの構築から、JIS T 81001-5-1が求めるセキュリティテストなどへの対応、JIS T 81001-5-1に適合した医療機器ソフトウェアの開発まで、医療機器開発を全面的にサポートします。
JIS T 81001-5-1への適合の観点に加え、長年に渡る医療機器開発のノウハウを活かした技術者目線での実践的なコンサルティングにより、医療機器のセキュリティ対策をサポートします。
経済産業省の「情報セキュリティサービス基準」に認定されたサービス(※)や、多数の情報処理安全確保支援士の有資格者により、堅牢なセキュリティ対策をサポートします。(※)脆弱性診断サービス登録番号:023-0011-20
お客様のご要望に沿ったサービスをご提供いたします。 まずはお気軽にご相談ください。
「探している組み込み製品」も「相談したい組み込み開発」も、まずはこちらから。
“こんな製品はないか”、“見積もりがほしい”、“この技術は対応できるか”、“詳しい実績が知りたい”——質問だけでも結構です。
お急ぎの場合も迅速に対応します。